 老高的IT错题本
此方法讲解的是阿里云ECS的云服务器的方法,如果你是用的独立物理服务器,请慎用,否则远程关闭了SSH,你自己也被关在门外,要维护机器时只能去机房进行物理操作。
因为按本方法,关闭的SSH后,我们可以通过阿里云管理面板,对此云服务器进行远程的开启和关闭,同时,可以通过VNC的方式,进行命令行的运行。
方法一:限制服务器SSH功能,Putty访问不了,所有暴库工具停止,节省服务器资源。【推荐用此方法】
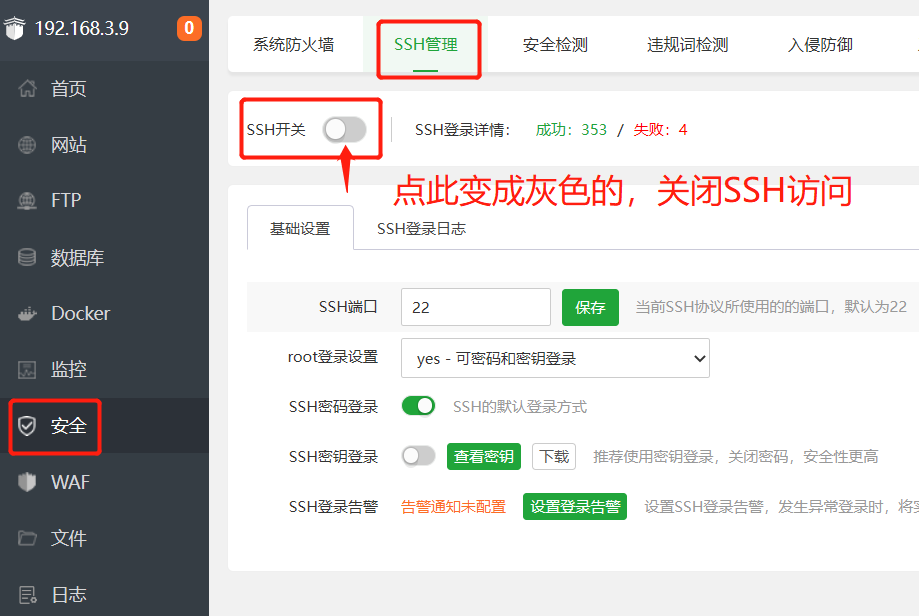
就是在宝塔中出于安全考虑,关闭了SSH服务,所有的SSH账号和功能,全不能登录。
需要登录时,再通过VNC或者物理机本机进行命令输入,开启远程SSH访问权限。具体截图和命令如下:
一、宝塔中关闭SSH功能。
二、开启SSH功能的命令。
service sshd restart阿里云请在VNC下登录root(物理机则在机器边上登录root)后,输入以上命令。即可恢复正常远程SSH功能。
特别说明:每次重启服务器后,SSH服务就自动打开了。要手工关一下。切记!!!!2023-05-01发现。
04-26记录,停止SSH登录后:
教程到此结束。
问:安全—SSH管理—SSH开关,关闭成为灰色后,服务器重启后,SSH又自动打开了,需要手工再关一下。
能否让服务器重启后,继续关闭状态?
答:您当前的ssh服务是有做开机自启的,如果您不需要的话可到服务器终端执行 systemctl disable ssh来禁止ssh服务开机自启。
systemctl disable ssh本方法结束。
方法二:限制root登录权限,所有ROOT权限的账户均登录不了,但是SSH服务是开启的,Putty依然可以登录服务器,就是登录不成功,暴库可能性没有,但是会影响服务器资源。
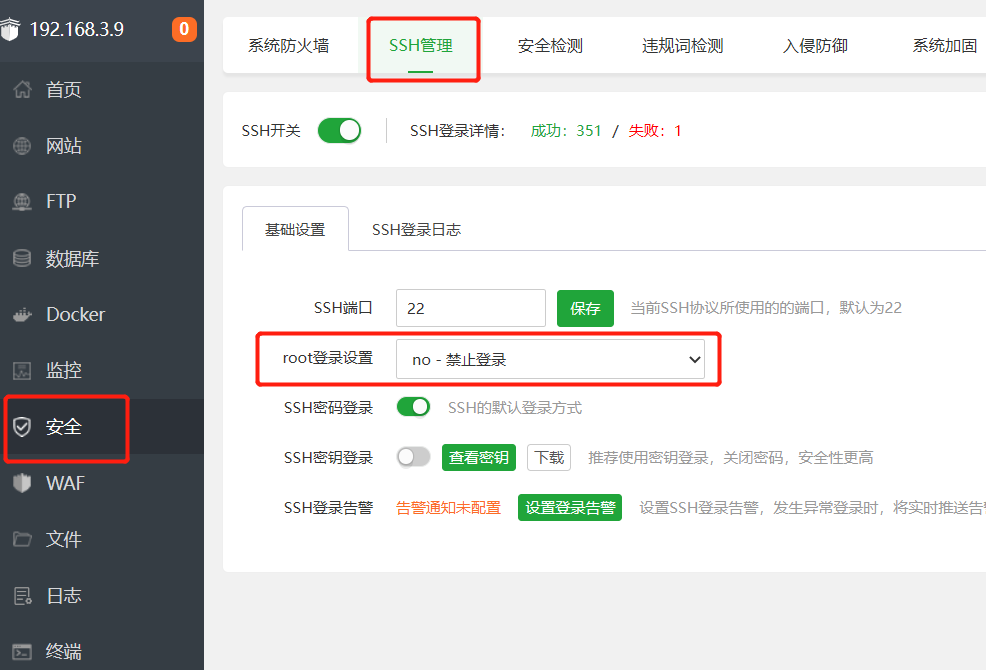
宝塔面板-安全-SSH管理-基础设置:
配置保持在这个文件:/etc/ssh/sshd_config
约在第38行
#PermitRootLogin yes 修改为
PermitRootLogin no
即关闭了root登录。
在宝塔面板上,就是显示:root登录设置:no - 禁止登录
如何恢复SSH远程登录呢?除了在宝塔面板时,把上面的 root登录设置:no - 禁止登录 点击下拉修改为 root登录设置:yes - 可密码和密钥登录,另外,还有以下两种在宝塔也无法登录的情况下的补救方法,具体方法有二:
一、阿里云等云服务器,登录VNC
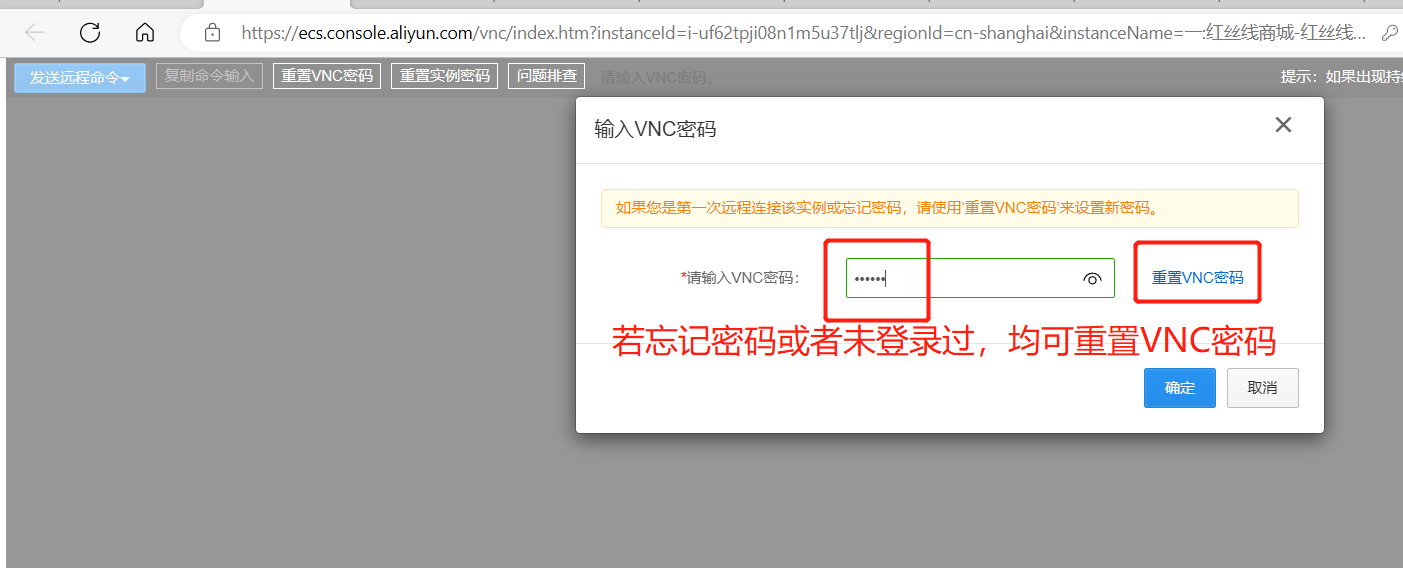
登录成功后,输入以下代码。
【说明:远程登录时,若 通过Workbench远程连接 因为SSH被关闭,是登录 不成功的。】
如需要开启root登录,只需要修改配置文件的PermitRootLogin参数为yes 使用sed命令来一键替换:
sed -i 's/^PermitRootLogin\s*\(yes\|without-password\|no\|prohibit-password\|forced-commands-only\)/PermitRootLogin yes/' /etc/ssh/sshd_config该命令为匹配对应的PermitRootLogin的值然后改为 yes。
修改完后,需要重启ssh服务生效。命令如:
service sshd restart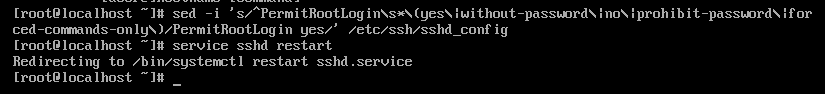
以上就是执行两条命令的截图。
必须要重启SSH服务,否则,修改无效。
二、物理服务器或者虚拟机系统
在机房的物理机(虚拟机也类似)本地操作,就是先登录ROOT后,操作同上。也是输入上面的代码。步骤相同。
方法三【无效】:添加Root权限的自定义用户(超级用户),然后关闭root的登录权限。
用此方法,可以实现SSH随时我们自己可以登录管理,而黑客使用暴力破解工具进行root暴库时,失效。也是一次配置,后面不用多次使用命令,适合小白用户。具体操作如下:
一、CentOS下添加Root权限用户(超级用户)方法
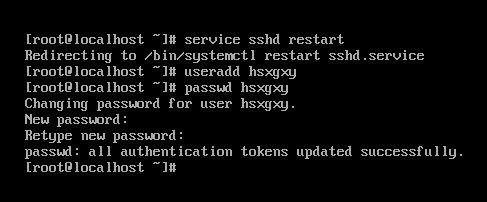
1、添加普通用户
[root@server ~]# useradd hsxgxy //添加一个名为hsxgxy的用户
[root@server ~]# passwd hsxgxy //修改hsxgxy密码
Changing password for user hsxgxy.
New password: //在这里输入新密码 gaoxiangye
Retype new password: //再次输入新密码gaoxiangye
passwd: all authentication tokens updated successfully.
2、赋予root权限
修改 /etc/passwd 文件,找到新加的用户的那一行,如下行,把用户ID的数字修改为0,如下所示:
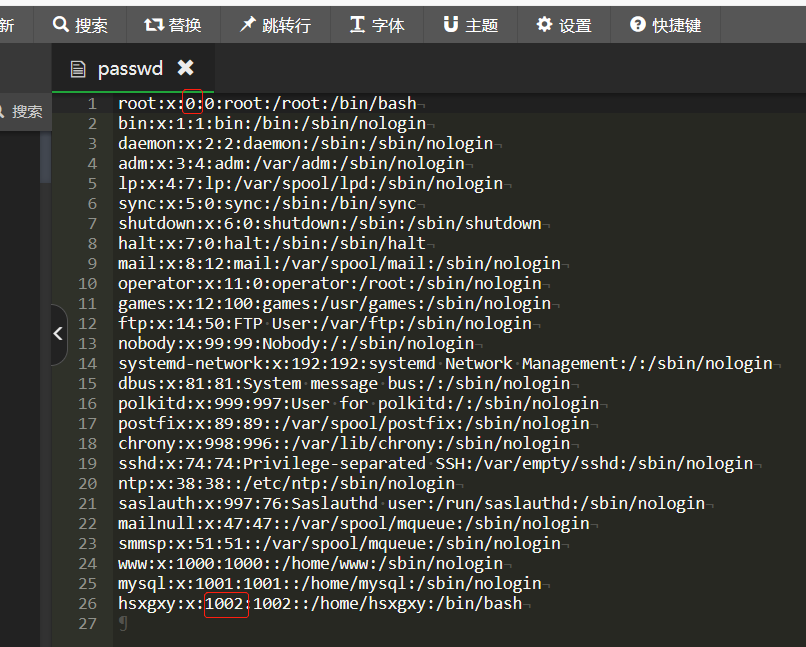 以下是对比修改前后:


修改后保存,用 hsxgxy 账户登录后,直接获取的就是root帐号的权限。
二、关闭宝塔中的root访问权限。
测试了,失效。
参考文档:https://www.cnblogs.com/pearlcity/p/16412883.html