Thinkphp项目 安全配置加固

发布时间:2023-03-12 12:37 最后更新:2023-03-13 13:51 浏览量:共 50 次浏览

这里主要是防御Thinkphp被挂马
大家都知道Thinkphp大部分项目都只有一个入口文件就是当前项目的public/index.php文件,
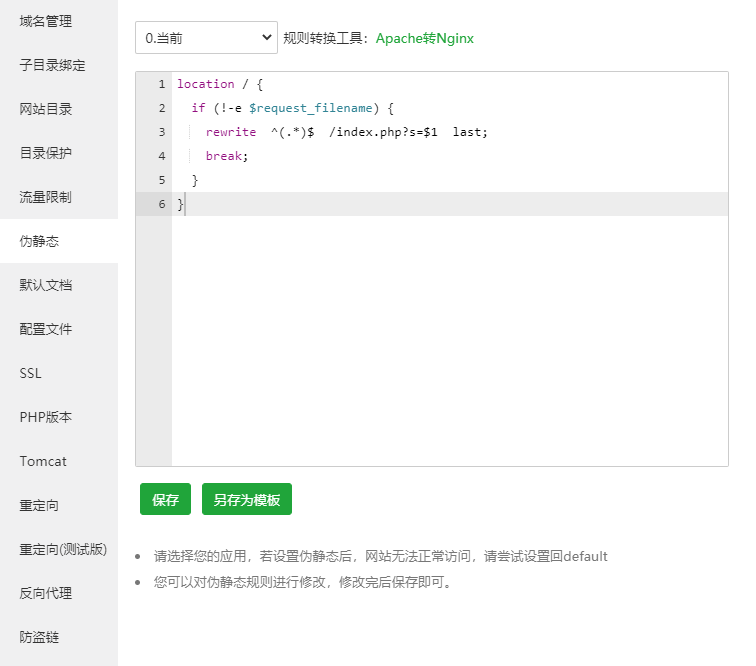
然后tp的操作都是通过伪静态传入index.php的,如
果伪静态的配置和下面的一样的话,可以使用我们推荐的防御方法,来进行防御
 
图片说明:Thinkphp项目 安全配置加固-1
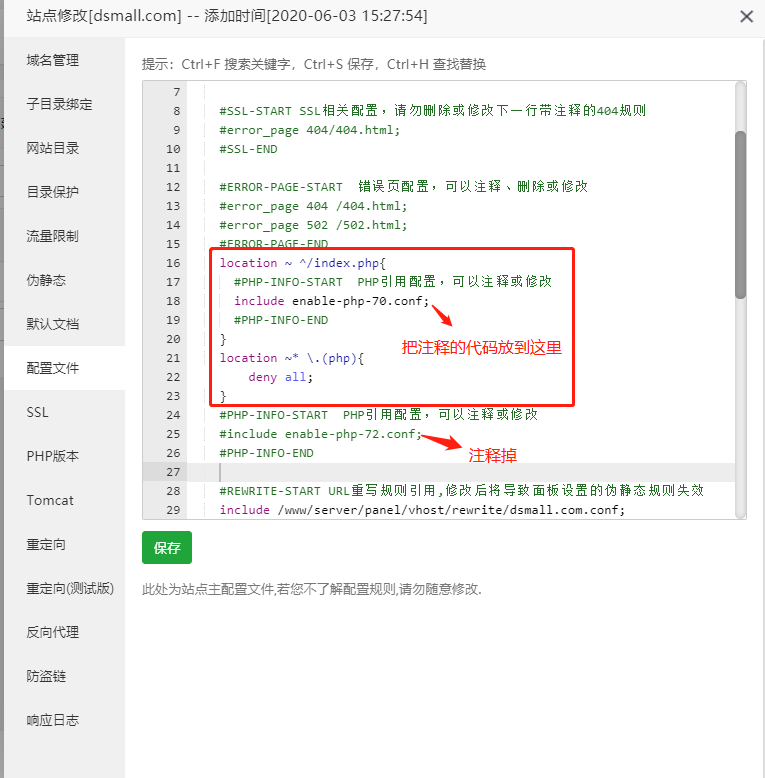
在网站的配置文件中添加如下配置
这里简单的说一下配置就是只有在访问index.php的时候就进行解析php文件,然后访问其他php后缀的话就拒绝访问
  1. 在网站的配置文件中添加如下配置
  2. 这里简单的说一下配置就是只有在访问index.php的时候就进行解析php文件,然后访问其他php后缀的话就拒绝访问
  3.     location ~ ^/index.php{
  4.       #PHP-INFO-START  PHP引用配置,可以注释或修改
  5.       include enable-php-70.conf;
  6.       #PHP-INFO-END
  7.     }
  8.     location ~* \.(php){
  9.               deny all;
  10. }

复制代码

图片说明:Thinkphp项目 安全配置加固-2
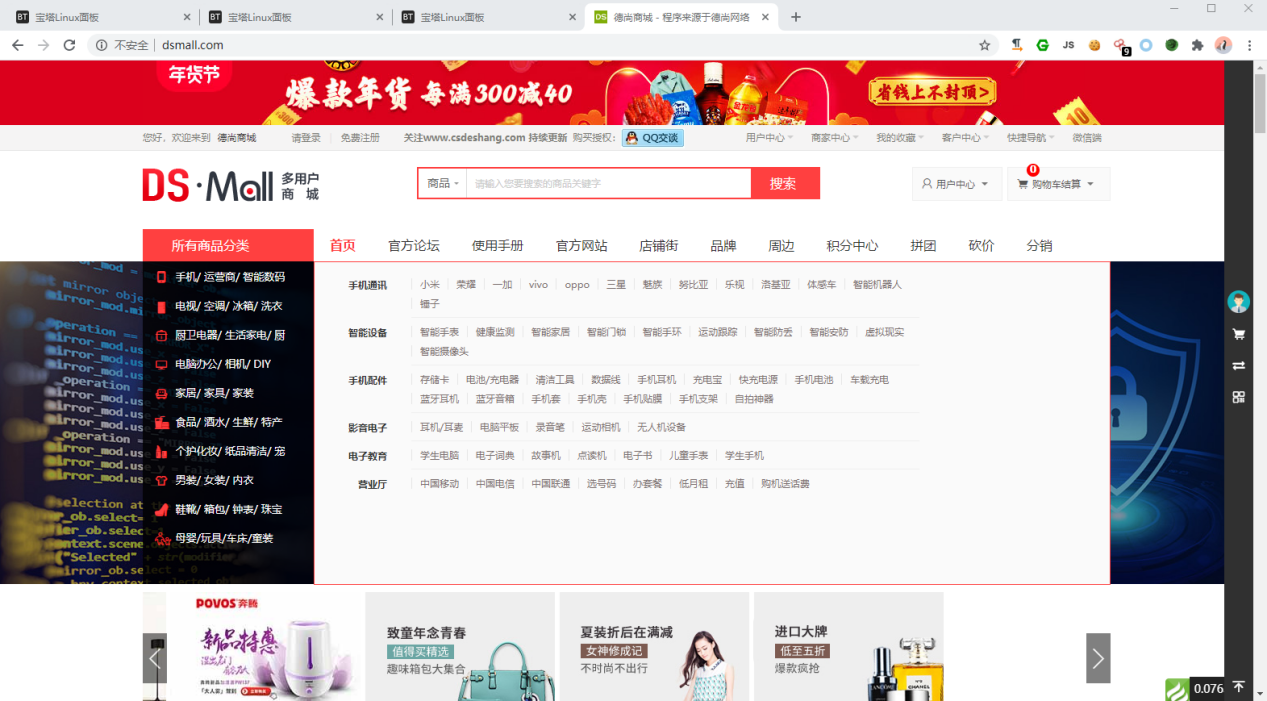
可以看到后添加后对网站没有什么影响
图片说明:Thinkphp项目 安全配置加固-3
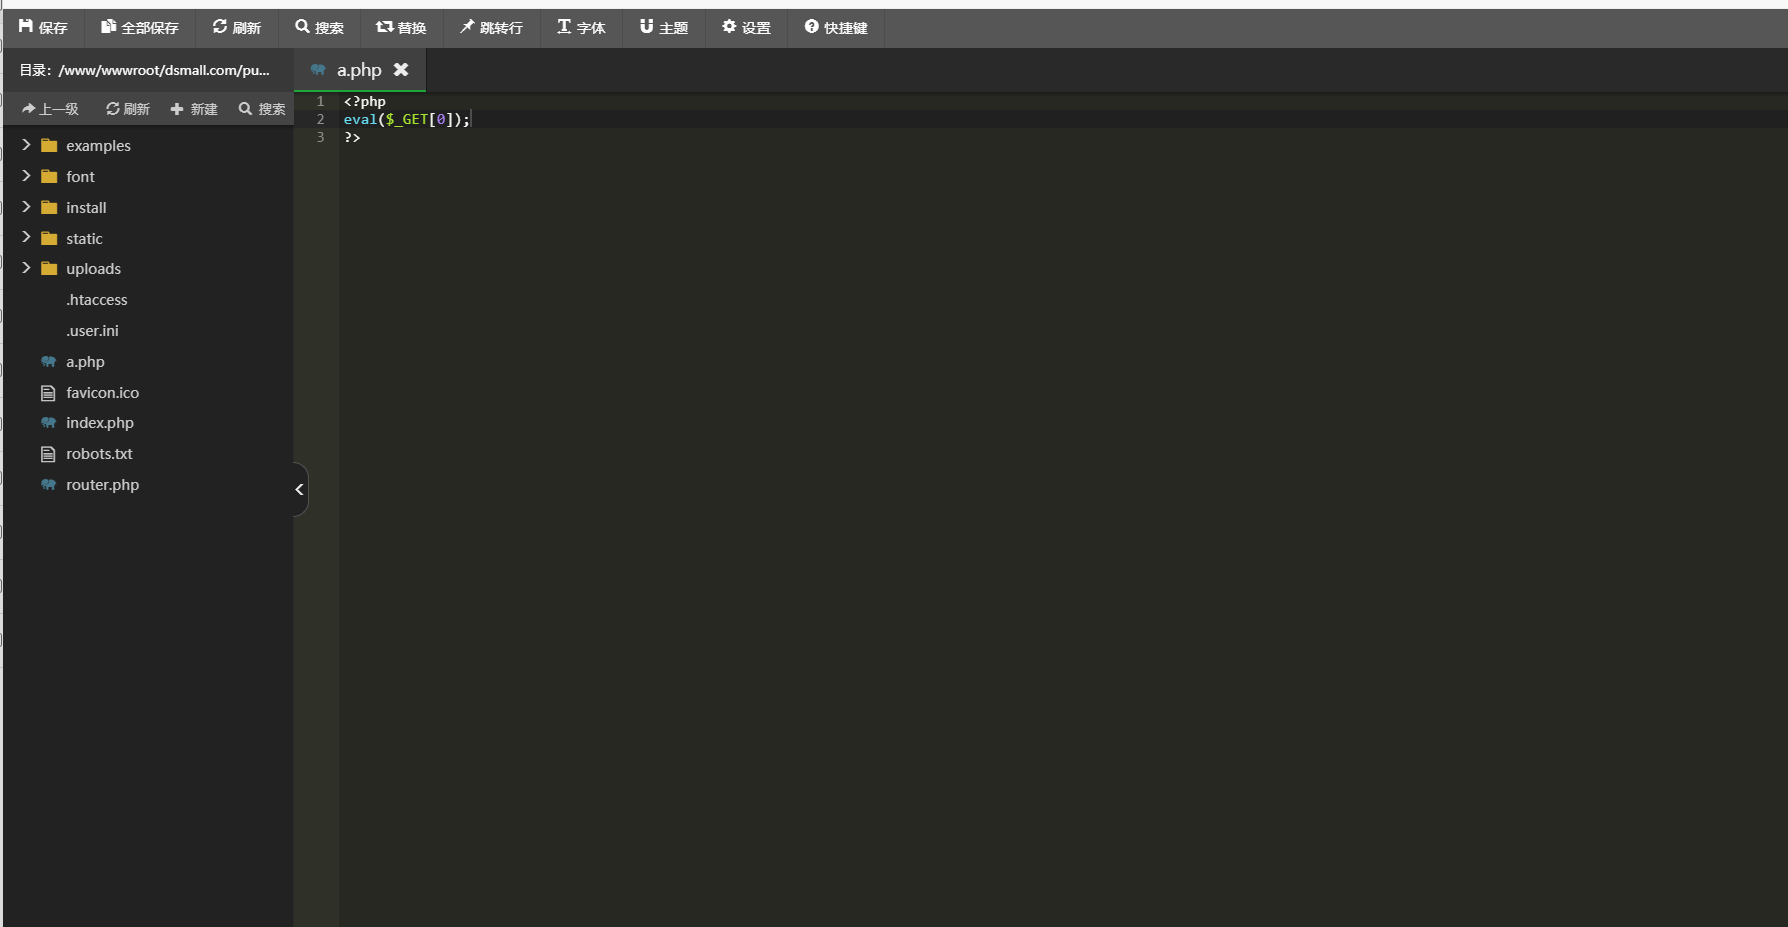
先添加一个后门
<?php
eval($_GET[0]);
?>
图片说明:Thinkphp项目 安全配置加固-4
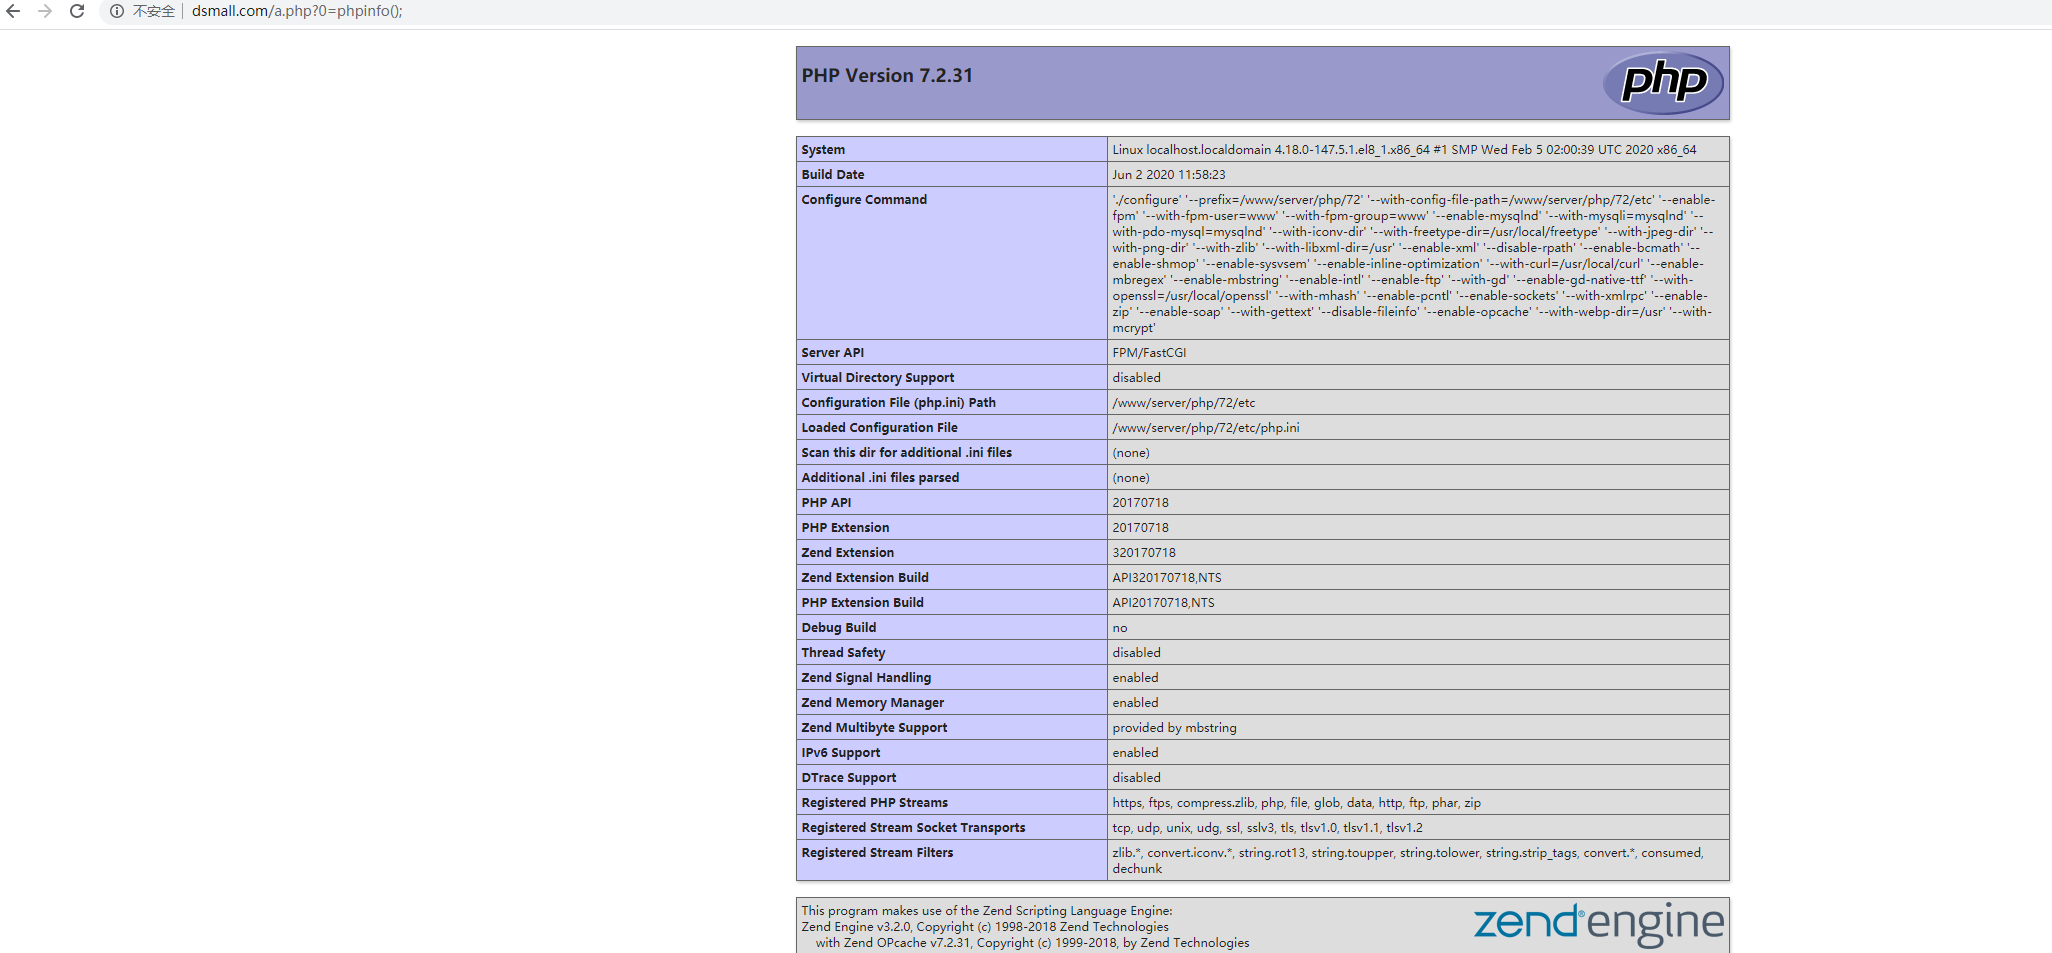
我这里删掉配置是可以正常访问的
图片说明:Thinkphp项目 安全配置加固-5
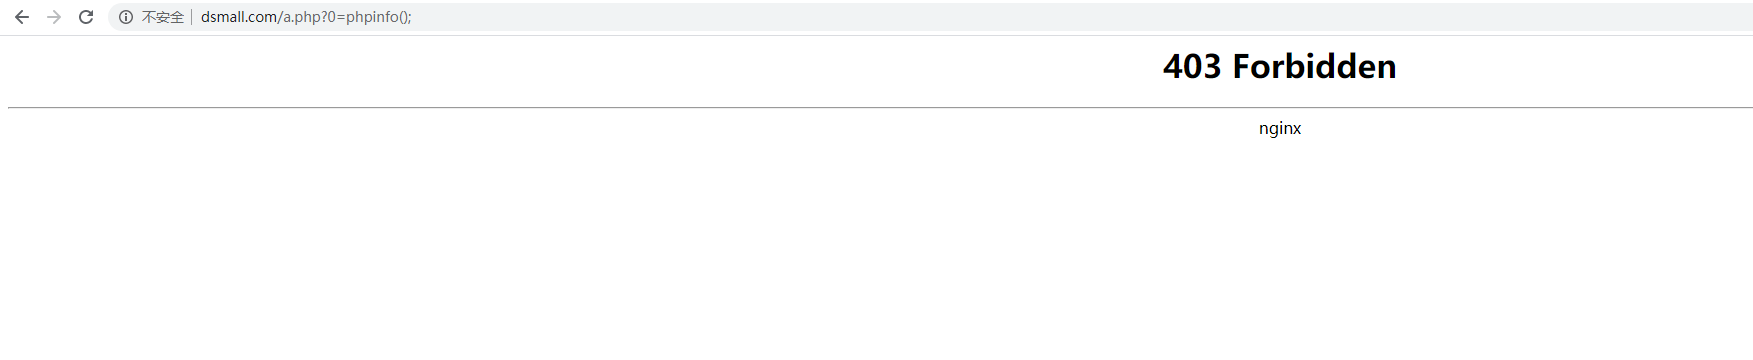
开启刚刚的配置,已经被拒绝访问了,这里就起到了一个防止被挂马的用途
图片说明:Thinkphp项目 安全配置加固-6
如有问题联系QQ 1249648969

以下是wordpress的配置

location ~* /(a|data|templets|uploads)/(.*).(php)$ {
return 403;
}

以上的目录名称,可以根据我们的目录名称进行对应的修改。完毕后,重启NGINX,即生效。

相关文章

调所有前端VUE,标题四个字,超过自动调行,字和框竖向自动居中
【Simply Static生成静态失败】宝塔防火墙拦截了服务器本机访问自身域名 / IP 的环回请求
zhong zhuan
宝塔面板中如何修改网站顺序
Ubuntun和debian 系统升级
【教程】Simply Static配置详情